
Επισιτιστική κυβερνοτρομοκρατία στην καρδιά της Ευρώπης. Πόσο υπαρκτός είναι ο κίνδυνος να βρεθεί και η Ελλάδα στο στόχαστρο ανάλογων επιθέσεων;
Πανικός στην Ευρώπη: Ποιοι θέλουν να πεινάσουν οι Ευρωπαίοι; Μετά τη Γαλλία, νέες κυβερνοεπιθέσεις σε Βέλγιο και Σουηδία με τόνους τροφίμων να αχρηστεύονται σε αλυσίδες σουπερμάρκετ και να καταλήγουν στα σκουπίδια
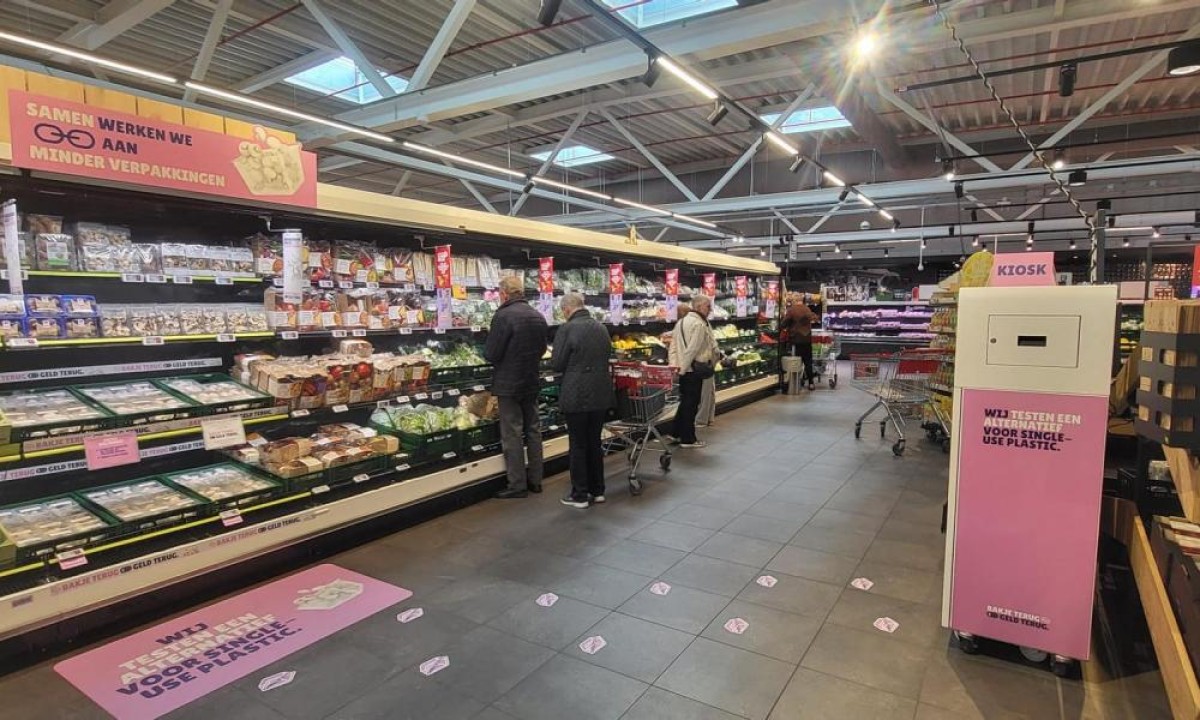
Ένα νέο κύμα κυβερνοεπιθέσεων, με στόχο αυτή τη φορά τα συστήματα ψύξης δεκάδων ευρωπαϊκών σούπερ μάρκετ, προκαλεί έντονη ανησυχία, καθώς οι συνέπειές του ήταν καταστροφικές για μεγάλες ποσότητες τροφίμων.
Στις 2 Νοεμβρίου 2026, ψυγεία και καταψύκτες σε καταστήματα διαφόρων ευρωπαϊκών χωρών βρέθηκαν εκτός ελέγχου, με τις θερμοκρασίες να μεταβάλλονται δραματικά μέσα στη διάρκεια της νύχτας. Το περιστατικό έρχεται να προστεθεί σε μια αντίστοιχη επίθεση που είχε σημειωθεί στη Γαλλία μόλις τρεις εβδομάδες νωρίτερα, εντείνοντας τους φόβους για μια νέα μορφή ψηφιακής απειλής με άμεσο αντίκτυπο στην καθημερινότητα των πολιτών.
Στο Βέλγιο, η επίθεση επηρέασε περίπου 40 καταστήματα της αλυσίδας Delhaize και ακόμη 15 της Carrefour. Στη Σουηδία, στο στόχαστρο βρέθηκαν καταστήματα των αλυσίδων ICA και Coop, ενώ προβλήματα καταγράφηκαν επίσης στο Λουξεμβούργο και την Ιρλανδία, όπου επηρεάστηκαν 13 καταστήματα της SuperValu.
Το κοινό στοιχείο των επιθέσεων εντοπίζεται στις ψηφιακά συνδεδεμένες εγκαταστάσεις ψύξης, οι οποίες χρησιμοποιούνται ευρέως από τις μεγάλες αλυσίδες λιανικής για την απομακρυσμένη παρακολούθηση, τη συντήρηση και τον εντοπισμό τεχνικών προβλημάτων. Πρόκειται για συστήματα που, αν και εξυπηρετούν κρίσιμες λειτουργίες της εφοδιαστικής αλυσίδας τροφίμων, αποδείχθηκε ότι διαθέτουν σημαντικά κενά ασφαλείας.
Οι χάκερ φέρεται να εκμεταλλεύτηκαν γνωστές ευπάθειες σε παλαιότερα ή μη ενημερωμένα λογισμικά ελεγκτών ψύξης, μεταξύ των οποίων και συστήματα της εταιρείας Danfoss. Σε αρκετές περιπτώσεις, οι συσκευές εξακολουθούσαν να χρησιμοποιούν εργοστασιακούς κωδικούς πρόσβασης ή στοιχεία διαχείρισης που μπορούσαν εύκολα να παρακαμφθούν.
Με αυτόν τον τρόπο, οι δράστες κατάφεραν να αποκτήσουν εξ αποστάσεως πρόσβαση στα συστήματα ελέγχου και να αλλοιώσουν τις ρυθμίσεις λειτουργίας τους, μετατρέποντας τις εγκαταστάσεις συντήρησης τροφίμων σε εργαλεία ψηφιακής δολιοφθοράς.
Οι θερμοκρασίες στους θαλάμους ψύξης και κατάψυξης μεταβλήθηκαν βίαια, με τις ενδείξεις να κυμαίνονται από τους -27°C έως και πάνω από τους 50°C. Τεχνικές αναλύσεις που ακολούθησαν την προηγούμενη επίθεση στη Γαλλία έδειξαν ότι οι δράστες είχαν αξιοποιήσει παρόμοιες αδυναμίες σε ελεγκτές ψύξης, χρησιμοποιώντας προεπιλεγμένα στοιχεία διαχειριστή, όπως το ‘admin’, ή παρακάμπτοντας τους μηχανισμούς προστασίας με τους κωδικούς πρόσβασης.
Το αποτέλεσμα ήταν η αλλοίωση και η καταστροφή μεγάλων ποσοτήτων ευπαθών προϊόντων. Κρέατα, γαλακτοκομικά και κατεψυγμένα τρόφιμα τέθηκαν εκτός προδιαγραφών ασφαλούς συντήρησης, αναγκάζοντας τις επιχειρήσεις να αποσύρουν και να καταστρέψουν εμπορεύματα συνολικής αξίας εκατοντάδων χιλιάδων ευρώ.
Οι υπεύθυνοι των καταστημάτων βρέθηκαν αντιμέτωποι με μια πρωτοφανή κατάσταση, καθώς υποχρεώθηκαν να πετάξουν τόνους φρέσκων και κατεψυγμένων προϊόντων που είχαν αλλοιωθεί εξαιτίας της ανεξέλεγκτης μεταβολής της θερμοκρασίας. Την ίδια ώρα, τεχνικά συνεργεία εργάζονταν καθ’ όλη τη διάρκεια της νύχτας, προκειμένου να αποσυνδέσουν χειροκίνητα τις επηρεασμένες μονάδες από τα δίκτυα, να τις θέσουν εκτός σύνδεσης (offline) και να αποκαταστήσουν τις κανονικές συνθήκες ψύξης.
Πανικός στην Ευρώπη: Ποιοι θέλουν να πεινάσουν οι Ευρωπαίοι; Μετά τη Γαλλία, νέες κυβερνοεπιθέσεις σε Βέλγιο και Σουηδία με τόνους τροφίμων να αχρηστεύονται σε αλυσίδες σουπερμάρκετ και να καταλήγουν στα σκουπίδια
Παρά τη σοβαρότητα των περιστατικών και τον πρωτοφανή τρόπο με τον οποίο εκδηλώθηκαν, οι ευρωπαϊκές αρχές και οι επικεφαλής των μεγάλων αλυσίδων λιανικής επιχειρούν να καθησυχάσουν τους πολίτες, ξεκαθαρίζοντας ότι δεν διαπιστώνεται άμεσος κίνδυνος για τη συνολική επισιτιστική επάρκεια της Ευρώπης ούτε ένδειξη ότι βρίσκεται σε εξέλιξη σχέδιο πρόκλησης τεχνητής πείνας.
Η ευρωπαϊκή εφοδιαστική αλυσίδα εξακολουθεί να διαθέτει ανθεκτικότητα. Ωστόσο, τα διαδοχικά χτυπήματα φέρνουν στην επιφάνεια ένα ιδιαίτερα ανησυχητικό κενό ασφαλείας στις ψηφιακές υποδομές του Internet of Things (IoT), οι οποίες έχουν πλέον ενσωματωθεί σε κρίσιμες λειτουργίες της αποθήκευσης και της συντήρησης τροφίμων.
Το μεγάλο ερώτημα που παραμένει αναπάντητο είναι ποιοι βρίσκονται πίσω από τις επιθέσεις και ποια ακριβώς είναι τα κίνητρά τους. Μέχρι στιγμής, καμία πλευρά δεν έχει αναλάβει επίσημα την ευθύνη, ενώ οι εθνικές υπηρεσίες κυβερνοασφάλειας, σε συνεργασία με διεθνείς φορείς, διεξάγουν εκτεταμένες έρευνες για τον εντοπισμό της προέλευσης και των στόχων των επιθέσεων.
Σε κατάσταση συναγερμού οι ευρωπαϊκές αρχές – Τα μέτρα που ενεργοποιούνται
Η άμεση προτεραιότητα των ευρωπαϊκών αρχών είναι πλέον η θωράκιση των ευάλωτων υποδομών, η απομόνωση των συστημάτων που έχουν εκτεθεί και η αυστηροποίηση των ψηφιακών ελέγχων. Παράλληλα, ενεργοποιούνται μηχανισμοί ταχείας αντίδρασης, ώστε να περιοριστεί το ενδεχόμενο επανάληψης αντίστοιχων περιστατικών σε άλλες χώρες.
Στο πλαίσιο αυτό, η γαλλική υπηρεσία κυβερνοασφάλειας ANSSI, σε συντονισμό με τις αρμόδιες αρχές του Βελγίου και της Σουηδίας, προχώρησε σε αυστηρές συστάσεις προς τις επιχειρήσεις λιανικής, ζητώντας την άμεση αποσύνδεση των κεντρικών συστημάτων διαχείρισης ψύξης από το δημόσιο διαδίκτυο.
Σε εκατοντάδες καταστήματα, εξειδικευμένοι τεχνικοί προχωρούν στην απομόνωση των εγκαταστάσεων από τα εταιρικά δίκτυα πληροφορικής (IT), ώστε η παρακολούθηση και η ρύθμιση της θερμοκρασίας να πραγματοποιούνται προσωρινά σε τοπικό επίπεδο και με χειροκίνητες διαδικασίες. Με αυτόν τον τρόπο επιχειρείται να αποκλειστεί η δυνατότητα νέας απομακρυσμένης παρέμβασης από κακόβουλους χρήστες.
Αυστηρότεροι κανόνες ασφαλείας για τα συστήματα IoT
Οι έρευνες αποκάλυψαν ότι σημαντικό μέρος του προβλήματος συνδέεται με τη χρήση εργοστασιακών κωδικών πρόσβασης, όπως το “admin”, αλλά και με αδυναμίες ασφαλείας σε παλαιότερα μοντέλα ελεγκτών ψύξης, μεταξύ των οποίων αναφέρονται συστήματα των εταιρειών Danfoss, Copeland και Dixell.
Ως απάντηση, οι αρμόδιες αρχές προωθούν πλέον αυστηρότερες απαιτήσεις ασφαλείας, με υποχρεωτική αντικατάσταση των προεπιλεγμένων κωδικών και εφαρμογή Αυθεντικοποίησης Πολλαπλών Παραγόντων (MFA), προκειμένου να δυσκολέψουν την παράνομη πρόσβαση στις εγκαταστάσεις.
Επιπλέον, κάθε διαδικασία απομακρυσμένης συντήρησης ή ελέγχου των ψυκτικών συστημάτων θα πρέπει να πραγματοποιείται αποκλειστικά μέσα από κρυπτογραφημένα κανάλια VPN ή υποδομές Zero Trust (ZTNA). Η απευθείας πρόσβαση μέσω κοινών διευθύνσεων IP θεωρείται πλέον μια πρακτική που δεν μπορεί να συνεχιστεί χωρίς σοβαρούς κινδύνους.
Στο προσκήνιο ο ευρωπαϊκός μηχανισμός ENISA
Ιδιαίτερη βαρύτητα αποκτά και ο ρόλος του ENISA, του Ευρωπαϊκού Οργανισμού για την Κυβερνοασφάλεια, καθώς οι εξελίξεις αναδεικνύουν την ανάγκη για ενιαία και άμεση ανταλλαγή πληροφοριών μεταξύ των κρατών-μελών.
Στο πλαίσιο εφαρμογής του ευρωπαϊκού κανονιστικού πλαισίου NIS2 και των σχετικών διατάξεων, δίνεται έμφαση στην υποχρέωση έγκαιρης αναφοράς σοβαρών περιστατικών κυβερνοασφάλειας. Η αρχική ενημέρωση των αρμόδιων αρχών προβλέπεται εντός 24 ωρών, ώστε να είναι δυνατή η ταχεία αξιολόγηση μιας νέας απειλής και η προειδοποίηση των υπόλοιπων κρατών.
Διεθνής δικαστική έρευνα για πιθανή δολιοφθορά κρίσιμων υποδομών
Η γεωγραφική εξάπλωση των περιστατικών, με αναφορές από τη Γαλλία, το Βέλγιο, το Λουξεμβούργο, τη Σουηδία και την Ολλανδία, έχει αλλάξει ριζικά τον τρόπο με τον οποίο αντιμετωπίζεται η υπόθεση. Οι επιθέσεις δεν εξετάζονται πλέον αποκλειστικά ως μεμονωμένα περιστατικά ψηφιακής εγκληματικότητας, αλλά και υπό το πρίσμα πιθανής οργανωμένης δολιοφθοράς σε κρίσιμες υποδομές.
Η Εισαγγελία του Παρισιού και οι δικαστικές αρχές των εμπλεκόμενων χωρών συνεργάζονται για να εντοπίσουν τους υπεύθυνους, εξετάζοντας το ενδεχόμενο εμπλοκής κρατικής ή τρομοκρατικής οντότητας. Στο επίκεντρο των ερευνών βρίσκεται η πιθανότητα οι επιθέσεις να αποτελούν μέρος μιας ευρύτερης προσπάθειας αποσταθεροποίησης της ευρωπαϊκής επισιτιστικής αλυσίδας.
Το ερώτημα, ωστόσο, παραμένει: πρόκειται για μεμονωμένες ενέργειες κυβερνοεγκληματιών ή για μια συντονισμένη επιχείρηση με ευρύτερους στόχους; Και, κυρίως, πόσο θωρακισμένες είναι οι ευρωπαϊκές υποδομές ώστε να αποτρέψουν ένα νέο κύμα επιθέσεων που θα μπορούσε να αγγίξει ακόμη και την Ελλάδα;


Κάντε like στη σελίδα μας στο facebook για να μαθαίνετε όλα τα νέα