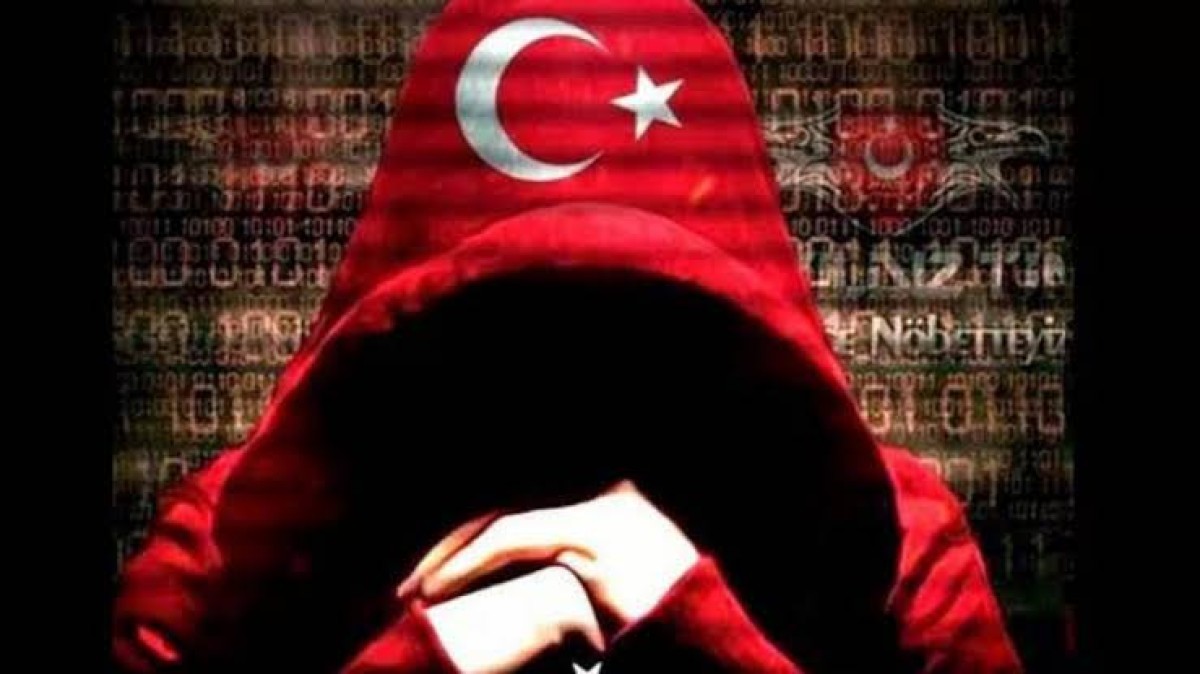
Σοβαρές διαστάσεις παίρνει η κυβερνοεπίθεση που σημειώθηκε στην επίσημη ιστοσελίδα του Πανεπιστημίου Πειραιώς, καθώς άγνωστοι χάκερ παραβίασαν την αρχική σελίδα του ιδρύματος και αντικατέστησαν το περιεχόμενό της με μηνύματα έντονου εθνικιστικού χαρακτήρα. Στο επίκεντρο της παρέμβασης βρέθηκαν η Κύπρος και το Ναγκόρνο-Καραμπάχ, σε μια ενέργεια που προκαλεί ερωτήματα για την ασφάλεια των ελληνικών διαδικτυακών υποδομών.
Οι δράστες υπέγραψαν την επίθεσή τους με τα ονόματα «ACE Veen» και «BigYahu», ενώ στην παραβιασμένη σελίδα εμφανίστηκε η ένδειξη «Turkish defacers», με την οποία οι ίδιοι παρουσιάζονταν ως Τούρκοι χάκερ.
Η επίθεση δεν περιορίστηκε σε μια απλή αλλαγή της ιστοσελίδας. Το περιεχόμενο που αναρτήθηκε είχε σαφείς πολιτικές και εθνικιστικές αναφορές, επιχειρώντας να στείλει ένα μήνυμα με αποδέκτες την Ελλάδα, την Κύπρο και την Αρμενία.
Το μήνυμα για την Κύπρο που προκάλεσε αντιδράσεις
Ιδιαίτερη εντύπωση προκάλεσε η φωτογραφία που τοποθετήθηκε στο επάνω μέρος της ιστοσελίδας. Σε αυτήν εμφανίζονταν κερκίδες με σημαίες και πανό, ανάμεσα στα οποία υπήρχε η ελληνική φράση «Η Κύπρος δεν ξεχνά».
Δίπλα της υπήρχε και μήνυμα στην αρμενική γλώσσα, με αναφορά στο Αρτσάχ, όπως είναι γνωστό το Ναγκόρνο-Καραμπάχ στους Αρμένιους.
Το πιο προκλητικό στοιχείο, ωστόσο, ήταν ένα τουρκικό σύνθημα που συνόδευε τη φωτογραφία και αναφερόταν στην Κύπρο. Σε ελεύθερη μετάφραση, το μήνυμα υποστήριζε ότι όποιος επιβουλεύεται το νησί θα αντιμετωπίσει βίαιη αντίδραση.
Η συγκεκριμένη αναφορά προσέδωσε στην κυβερνοεπίθεση έναν σαφή γεωπολιτικό συμβολισμό, καθώς η Κύπρος εξακολουθεί να αποτελεί ένα από τα πλέον ευαίσθητα ζητήματα στις σχέσεις Ελλάδας και Τουρκίας.
Η αναφορά στο Αρτσάχ και το δεύτερο μήνυμα
Οι χάκερ δεν περιορίστηκαν στην κυπριακή διάσταση. Με την αναφορά στο Αρτσάχ επιχείρησαν να εντάξουν την παρέμβασή τους και στη διαμάχη γύρω από το Ναγκόρνο-Καραμπάχ, χρησιμοποιώντας συμβολισμούς που συνδέονται με την αρμενική ιστορική μνήμη.
Στην ίδια ανάρτηση υπήρχε και ένα αγγλόφωνο απόφθεγμα, το οποίο αναφερόταν στους κινδύνους που προκύπτουν όταν ο πλούτος, η στρατιωτική ισχύς και η δημόσια γνώμη βρίσκονται στα χέρια ανθρώπων που δεν μπορούν να τα διαχειριστούν υπεύθυνα.
Στο κάτω μέρος της σελίδας εμφανίζονταν επιπλέον τα ονόματα Tr0n, MecTruy, Revonzy και Hegemon, καθώς και η διεύθυνση spyhackerz.org.
Τι κρύβεται πίσω από την κυβερνοεπίθεση
Η συγκεκριμένη ενέργεια ανήκει στην κατηγορία των επιθέσεων που είναι γνωστές ως website defacement. Πρόκειται για περιστατικά κατά τα οποία οι εισβολείς αποκτούν πρόσβαση σε μια ιστοσελίδα και τροποποιούν την εμφάνιση ή το περιεχόμενό της, προβάλλοντας δικά τους μηνύματα και εικόνες.
Το γεγονός ότι επιλέχθηκε η ιστοσελίδα ενός ελληνικού πανεπιστημιακού ιδρύματος για την προβολή τέτοιων συνθημάτων δημιουργεί εύλογους προβληματισμούς για την προστασία των ψηφιακών υποδομών.
Ωστόσο, μέχρι στιγμής δεν υπάρχουν επιβεβαιωμένα στοιχεία ότι οι δράστες απέκτησαν πρόσβαση σε προσωπικά δεδομένα φοιτητών, καθηγητών ή σε εσωτερικά πληροφοριακά συστήματα του Πανεπιστημίου.
Ανοιχτά ερωτήματα για την ασφάλεια των ελληνικών ιστοσελίδων
Το βασικό ερώτημα πλέον αφορά τον τρόπο με τον οποίο πραγματοποιήθηκε η παραβίαση, αλλά και το εάν η επίθεση περιορίστηκε αποκλειστικά στην αρχική σελίδα ή είχε μεγαλύτερη έκταση.
Παράλληλα, παραμένει αδιευκρίνιστο ποιοι βρίσκονται πραγματικά πίσω από τα συγκεκριμένα διαδικτυακά ψευδώνυμα. Το γεγονός ότι οι ίδιοι αυτοχαρακτηρίζονται ως Τούρκοι χάκερ δεν αποτελεί από μόνο του ανεξάρτητη επιβεβαίωση της ταυτότητας ή της προέλευσής τους.
Η κυβερνοεπίθεση στο Πανεπιστήμιο Πειραιώς επαναφέρει με έντονο τρόπο το ζήτημα της ψηφιακής ασφάλειας στην Ελλάδα. Σε μια περίοδο κατά την οποία οι γεωπολιτικές εντάσεις παραμένουν υψηλές, ακόμη και μια παραβιασμένη ιστοσελίδα μπορεί να μετατραπεί σε πεδίο συμβολικής αντιπαράθεσης και προκλητικών μηνυμάτων.
-
 Ράγισαν καρδιές στο “The Voice”: Η εξομολόγηση της Μάσας για τον Γιώργο Μαζωνάκη, το όνειρο που έγινε πραγματικότητα και η συγκινητική αφιέρωση
-
 Τι γίνεται όταν ένας Τουρκικής καταγωγής στρατιώτης των ΗΠΑ στέλνεται για εκπαίδευση σε Ελληνικές στρατιωτικές εγκαταστάσεις; – Το… “αστείο” ερώτημα του διοικητή του και οι φόβοι για ευαίσθητες πληροφορίες
-
 Άγριο αστυνομικό θρίλερ στο Μπρούκλιν: Αστυνομικοί γάζωσαν με σφαίρες 26χρονο ύποπτο για απαγωγή – Βίντεο σοκ από την καταδίωξη με εμβολισμούς αυτοκινήτων
-
 Σάλος στην Οδησσό: Βίντεο με δύο άνδρες αστυνομικούς που παντρεύτηκαν και ανταλλάσσουν τρυφερά φιλιά κάνει τον γύρο του διαδικτύου και προκαλεί “θύελλα” αντιδράσεων εν μέσω πολέμου στην Ουκρανία
-
 Ανείπωτη τραγωδία στην Κρήτη: Δεν τα κατάφερε το 18 μηνών αγοράκι που κατάπιε μεγάλη ποσότητα βενζίνης – “Έσβησε” μετά από σκληρή μάχη στο νοσοκομείο
-
 Τουρκία: Ο Ερντογάν ρίχνει όλες του τις δυνάμεις στον ανθυποβρυχιακό πόλεμο -Νέο υποβρύχιο σειράς Reis προστίθεται στα 14 του Τουρκικού Πολεμικού Ναυτικού – Στόχος η τελική επικράτηση σε Αιγαίο κι Ανατολική Μεσόγειο- Ποιες θα είναι οι επόμενες κινήσεις της Αθήνας;
-
 Συναγερμός στο Ισραήλ: Τούρκοι που δήθεν… “έψαχναν δουλειά” έκαναν νυχτερινή απόβαση με βάρκα σε μία από τις πιο αυστηρά φυλασσόμενες στρατιωτικές ζώνες – Η ανάκριση από τη Σιν Μπετ και τα ερωτήματα για την περίεργη αποστολή
-
 Πολιτικό και αστυνομικό θρίλερ: Ο Χρυσοχοΐδης στέλνει τον Δημήτρη Γιαννακόπουλο στον Εισαγγελέα μετά από έλεγχο στο Κολωνάκι
-
 Σοκ από την αποκωδικοποίηση του DNA του Αδόλφου Χίτλερ: Το αίμα που βρέθηκε στον καναπέ του καταφυγίου του αποκαλύπτει άγνωστες πτυχές του δικτάτορα που δεν θα πιστεύετε – Δείτε τι έδειξε η γενετική έρευνα
-
 “Επανάσταση” στο Βερολίνο: Οι νέοι βγήκαν στους δρόμους κατά της στρατιωτικής θητείας, της οικονομικής ανασφάλειας και των συνθηκών διαβίωσης – Άγριες συγκρούσεις με την Αστυνομία, συλλήψεις και οργή κατά του Μερτς
-
 Παγκόσμιος συναγερμός για την 17η Νοεμβρίου: Η φήμη για blackout που έχει προκαλέσει σάλο – Τι κρύβεται πίσω από τα σενάρια για σκοτάδι, internet και τράπεζες;- Όλα όσα πρέπει να γνωρίζουν οι πολίτες
-
 Σοκ και φρίκη στην Ουγκάντα: «Μάγοι» υπόσχονται αμύθητα πλούτη με ανθρώπινο αίμα και σάρκα – Καταγγελίες για δολοφονίες και τελετουργικά με θυσίες παιδιών
-
 Απίστευτη κτηνωδία στην Εύβοια: 86χρονος κατακρεούργησε σκύλο με τσεκούρι επειδή το ζώο τον ενοχλούσε τη νύχτα – Συνελήφθη μετά από καταγγελία
-
 Πολεμικός συναγερμός στη Μέση Ανατολή: Ο Τραμπ στέλνει και τρίτο Αμερικανικό αεροπλανοφόρο κατά του Ιράν – 50.000 στρατιωτικοί, πυρηνοκίνητα πλοία και το εφιαλτικά σενάρια μιας νέας σύγκρουσης με ανεξέλεγκτες διαστάσεις
-
 Νέος ΚΟΚ: Έρχονται «καμπάνες» έως 1.200 ευρώ κι αφαίρεση διπλώματος έως 70 ημέρες για παράνομο παρκάρισμα ! – Σε ποιες περιπτώσεις κινδυνεύουν ακόμα και με…φυλάκιση οι παραβάτες!