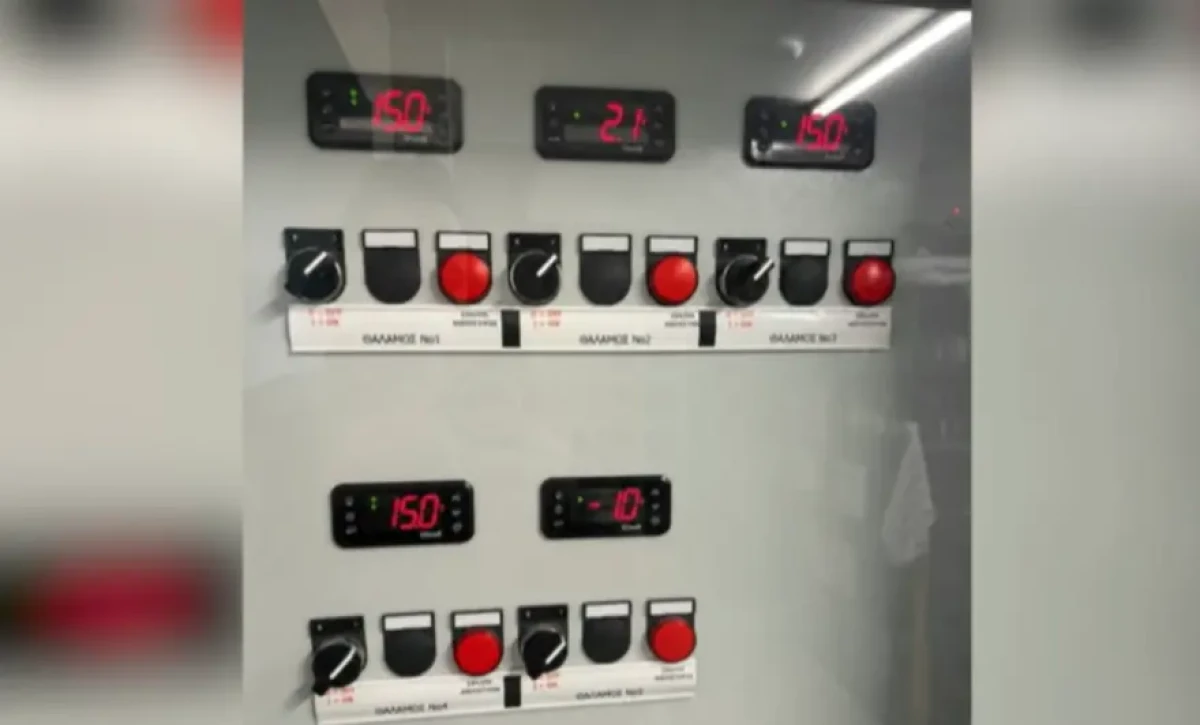
Μια εξαιρετικά ανησυχητική καταγγελία από την Κηφισιά φέρνει στο φως μια νέα διάσταση των κυβερνοεπιθέσεων, με στόχο αυτή τη φορά όχι απλώς ηλεκτρονικά αρχεία ή τραπεζικά δεδομένα, αλλά τις ίδιες τις εγκαταστάσεις ψύξης επιχειρήσεων τροφίμων. Κρεοπωλείο της περιοχής φέρεται να δέχθηκε ψηφιακή επίθεση, κατά την οποία άγνωστοι απέκτησαν πρόσβαση στο σύστημα διαχείρισης των ψυγείων και επιχείρησαν να αλλάξουν δραστικά τις ρυθμίσεις θερμοκρασίας, ανεβάζοντάς τες στους 150 βαθμούς Κελσίου!
Την υπόθεση κατήγγειλε ο ιδιοκτήτης της επιχείρησης, Γιώργος Μπούμπας, περιγράφοντας τις στιγμές αναστάτωσης που εκτυλίχθηκαν όταν οι εργαζόμενοι έφτασαν στο κατάστημα τις πρώτες πρωινές ώρες. Περίπου στις 4 τα ξημερώματα διαπίστωσαν ότι κάτι δεν λειτουργούσε σωστά στα ψυγεία. Η αρχική εκτίμηση ήταν πως επρόκειτο για κάποια συνηθισμένη τεχνική βλάβη.
Ωστόσο, η εξέλιξη των ελέγχων αποκάλυψε ένα πολύ διαφορετικό σενάριο.
Η ένδειξη των 150 βαθμών και η αδυναμία παρέμβασης
Όπως ανέφερε ο επιχειρηματίας, οι ρυθμίσεις των ψυγείων είχαν μεταβληθεί με τρόπο που δεν μπορούσε να εξηγηθεί από μια απλή δυσλειτουργία. Το προσωπικό δεν είχε πλέον τη δυνατότητα να συνδεθεί στο σύστημα και να επαναφέρει χειροκίνητα τις σωστές παραμέτρους.
Ο τεχνικός που κλήθηκε στο σημείο εξέτασε αρχικά το ενδεχόμενο προβλήματος στην ηλεκτροδότηση. Η επιχείρηση, ωστόσο, διέθετε γεννήτρια, γεγονός που περιόριζε αυτό το ενδεχόμενο. Έπειτα από περίπου μία ώρα ελέγχων, ο ψυκτικός φέρεται να ενημέρωσε τον ιδιοκτήτη ότι το σύστημα είχε παραβιαστεί.
Χρειάστηκαν περίπου δύο ώρες μέχρι να ανακτηθεί ο έλεγχος των εγκαταστάσεων. Ο ιδιοκτήτης διευκρίνισε ότι, παρά την απόπειρα αλλαγής των ρυθμίσεων, τα ψυγεία δεν έφτασαν ποτέ στην ακραία θερμοκρασία των 150 βαθμών Κελσίου. Η έγκαιρη αντιμετώπιση του περιστατικού απέτρεψε, σύμφωνα με την περιγραφή του, μια πολύ μεγαλύτερη ζημιά στα προϊόντα.
Καταγγελία για δύο ακόμη επιχειρήσεις στην περιοχή
Ακόμη μεγαλύτερη ανησυχία προκαλεί η αναφορά ότι το περιστατικό ενδέχεται να μην ήταν μεμονωμένο. Σύμφωνα με όσα μετέφερε ο ιδιοκτήτης, ο τεχνικός τον ενημέρωσε πως ανάλογα προβλήματα είχαν εμφανιστεί και σε δύο ακόμη επιχειρήσεις της περιοχής.
Πρόκειται, όπως αναφέρθηκε, για ένα σούπερ μάρκετ και ένα κατάστημα μαζικής εστίασης. Ο επιχειρηματίας σημείωσε επίσης ότι οι τρεις επιχειρήσεις συνεργάζονταν με την ίδια εταιρεία τεχνικής υποστήριξης για τις ψυκτικές τους εγκαταστάσεις.
Η συγκεκριμένη πληροφορία δημιουργεί εύλογα ερωτήματα για το πώς αποκτήθηκε πρόσβαση στα συστήματα και εάν υπήρχε κάποιος κοινός τεχνικός παράγοντας που συνέδεε τις επιχειρήσεις. Μέχρι στιγμής, πάντως, δεν έχει επιβεβαιωθεί ότι η εταιρεία υποστήριξης αποτέλεσε την πύλη εισόδου για την επίθεση.
Έκλεισαν το Wi-Fi μετά την κυβερνοεπίθεση
Μετά την περιπέτεια, η επιχείρηση αποφάσισε να απενεργοποιήσει προσωρινά την ασύρματη σύνδεση των ψυγείων, προκειμένου να περιορίσει τον κίνδυνο νέας απομακρυσμένης παρέμβασης.
Ο ιδιοκτήτης εξήγησε ότι τα παλαιότερα ψυκτικά μηχανήματα δεν αντιμετωπίζουν το ίδιο πρόβλημα, καθώς δεν διαθέτουν ασύρματη δυνατότητα διαχείρισης. Αντίθετα, τα νεότερα συστήματα συνδέονται σε δίκτυο και μπορούν να ελέγχονται από απόσταση, κάτι που προσφέρει ευκολία στη λειτουργία τους, αλλά δημιουργεί παράλληλα νέους κινδύνους όταν δεν υπάρχουν επαρκή μέτρα προστασίας.
Πλέον αναμένεται να εξεταστούν από τους τεχνικούς μόνιμες λύσεις θωράκισης, ώστε να αποκλειστεί η επανάληψη μιας αντίστοιχης επίθεσης.
Από τη Γαλλία σε επτά ευρωπαϊκές χώρες – Στο στόχαστρο ψυγεία και καταψύκτες
Το περιστατικό στην Κηφισιά έρχεται σε μια περίοδο κατά την οποία καταγράφονται αντίστοιχες επιθέσεις σε επιχειρήσεις τροφίμων σε διάφορες ευρωπαϊκές χώρες.
Σύμφωνα με τα σχετικά δημοσιεύματα, στις 12 Οκτωβρίου προβλήματα εμφανίστηκαν σε καταστήματα μεγάλων γαλλικών αλυσίδων, μεταξύ των οποίων οι Intermarché και Coopérative U. Οι παρεμβάσεις αφορούσαν ψηφιακούς ελεγκτές ψυγείων και καταψυκτών, με αλλαγές στις ρυθμίσεις θερμοκρασίας και απόψυξης.
Νέα περιστατικά αναφέρθηκαν στις 2 Νοεμβρίου σε Βέλγιο, Σουηδία, Ολλανδία, Λουξεμβούργο, Ιρλανδία, Εσθονία και Φινλανδία. Προβλήματα καταγράφηκαν σε καταστήματα αλυσίδων όπως οι Delhaize, Carrefour, Colruyt, ICA, Coop και SuperValu, ενώ αναφορά υπήρξε και για κατάστημα IKEA στο Βέλγιο.
Σε ορισμένες περιπτώσεις χρειάστηκε να απομακρυνθούν τρόφιμα από τα καταστήματα, καθώς υπήρχε κίνδυνος να έχει διαταραχθεί η ψυκτική αλυσίδα. Η έκταση των συνεπειών διέφερε ανά επιχείρηση, ανάλογα με το πόσο γρήγορα εντοπίστηκε και αντιμετωπίστηκε το πρόβλημα.
Η ψηφιακή ευκολία μετατρέπεται σε πιθανό κίνδυνο
Η υπόθεση αναδεικνύει τις ευπάθειες που μπορεί να κρύβουν οι σύγχρονες εγκαταστάσεις ψύξης. Τα συστήματα αυτά συνδέονται πλέον με ψηφιακούς ελεγκτές και δίκτυα, επιτρέποντας στους υπευθύνους να παρακολουθούν και να ρυθμίζουν τη λειτουργία τους από απόσταση.
Η δυνατότητα αυτή διευκολύνει σημαντικά τη συντήρηση και τον έλεγχο, αλλά παράλληλα απαιτεί ισχυρή προστασία των δικτύων και των λογαριασμών απομακρυσμένης πρόσβασης. Εάν κάποιος αποκτήσει παράνομα τον έλεγχο, μπορεί να επιχειρήσει να προκαλέσει σοβαρή αναστάτωση στη λειτουργία μιας επιχείρησης.
Προς το παρόν δεν έχει διευκρινιστεί ποιος βρίσκεται πίσω από τα περιστατικά στην Ευρώπη, ούτε εάν όλες οι επιθέσεις συνδέονται μεταξύ τους. Αντίστοιχα, δεν έχει επιβεβαιωθεί ότι η επίθεση στην Κηφισιά πραγματοποιήθηκε με την ίδια μέθοδο.
Το συμβάν, πάντως, χτυπά καμπανάκι για την ασφάλεια των επιχειρήσεων τροφίμων και στην Ελλάδα. Γιατί πλέον, όπως δείχνει η καταγγελία, ακόμη και ένα επαγγελματικό ψυγείο μπορεί να βρεθεί στο επίκεντρο μιας κυβερνοεπίθεσης, με πιθανές συνέπειες όχι μόνο για την επιχείρηση, αλλά και για την ασφάλεια των προϊόντων που φτάνουν στον καταναλωτή.
-
 Διπλωματικός “πυρετός” για το τέλος του Ρωσο-Ουκρανικού πολέμου: Μόσχα και Κίεβο στο ίδιο τραπέζι στο Άμπου Ντάμπι – Ο Τραμπ στέλνει Γουίτκοφ και Κούσνερ, ο Πούτιν δίνει το «πράσινο φως» και η Ευρώπη… “αγωνιά” για την επόμενη ημέρα
-
 Απίστευτο σκηνικό σε γάμο στον Καναδά: Ο γαμπρός βύθισε το πρόσωπό του στο στήθος της νύφης μπροστά σε όλους – Το βίντεο που έγινε viral και προκάλεσε θύελλα αντιδράσεων
-
 Μεγάλο σκάνδαλο στην Πολεοδομία Κατερίνης: «Μαύρο» χρήμα σε φακέλους και μηχανικοί με σφραγίδες – 11 συλλήψεις, 64 ακόμη πρόσωπα στη δικογραφία και 151 υποθέσεις στο “μικροσκόπιο” των Αρχών
-
 Συντριβή Learjet στη Φλόριντα: Ο πιλότος προσευχόταν λέγοντας το «Πάτερ Ημών» και η 20χρονη συγκυβερνήτης ούρλιαζε «θα συντριβούμε» – Το συγκλονιστικό ηχητικό μέσα από το πιλοτήριο τα τελευταία δευτερόλεπτα πριν από τον τραγικό θάνατο 9 ανθρώπων
-
 Συναγερμός στη Ρωσία: Ουκρανικά drones χτύπησαν ένα από τα μεγαλύτερα διυλιστήρια – Φωτιές στο Γιαροσλάβλ ενώ τραυματίστηκαν εργαζόμενοι – Η Μόσχα ανακοίνωσε την κατάρριψη 856 drones
-
 ΜΚΟ «Παιδική Χαρά» – Νέες αποκαλύψεις: Οι δωρεές, η χλιδή και τα στημένα ματς – Σήμερα η απολογίες της συντρόφου του Φιρινίδη και ακόμη τριών κατηγορουμένων
-
 3 Νοεμβρίου – Γιορτή σήμερα: Η Εκκλησία μας τιμά τη μνήμη των Αγίων Ακεψιμά, Ιωσήφ και Αειθαλά
-
 Νύχτα τρόμου στον Κορυδαλλό: Πυροβολισμοί έξω από κατάστημα τα ξημερώματα – Συνελήφθη 28χρονος , βρέθηκαν η καραμπίνα και τέσσερις κάλυκες στο σημείο
-
 Η κακοκαιρία «Agneta» σαρώνει τη χώρα: Σε ισχύ έκτακτο δελτίο της ΕΜΥ – Πότε υποχωρούν βροχές και καταιγίδες; – Πλημμύρες, απεγκλωβισμοί και ζημιές σε πολλές περιοχές – Δείτε την πρόγνωση μέχρι και την Παρασκευή (6/11) και τις έκτακτες οδηγίες προς τους πολίτες
-
 Διπλωματικός “σεισμός” στο Παρίσι: Η Γαλλία σε διαπραγματεύσεις με τους Ταλιμπάν για να απελάσει Αφγανούς μετανάστες – «θέλουμε να επιστρέψουν όσοι απειλούν τη δημόσια τάξη», δηλώνει ο Υπουργός Εσωτερικών
-
 Εικόνες που κόβουν την ανάσα: 23χρονος “καρφώθηκε” με το αυτοκίνητό του στα προστατευτικά κιγκλιδώματα του δρόμου και κατέληξε να αιωρείται στο χείλος του γκρεμού – Πως βγήκε ζωντανός από τον εφιάλτη; (Βίντεο)
-
 Η Άννα Βίσση «σπάει» για πρώτη φορά τη σιωπή για τον χαμό που ακολούθησε τη συναυλία της στο ΟΑΚΑ: «Τα έδωσα όλα για εσάς και για μένα» – Το συγκινητικό μήνυμα και η υπόσχεση για νέα ρεκόρ
-
 Θα δουλεύουμε μέχρι να πεθάνουμε: Εργασία μέχρι και μετά τα 75 στην Ιαπωνία – Η Πρωθυπουργός Σανάε Τακαΐτσι ανοίγει τον δρόμο για «σύνταξη μετά τα 75»
-
 Απίστευτο περιστατικό στην Εύβοια: 12χρονος πήρε κρυφά τα κλειδιά του πατέρα του, μπήκε στο αυτοκίνητο και βγήκε στον δρόμο – Η βόλτα που κατέληξε σε σύγκρουση με σταθμευμένο όχημα και σύλληψη του πατέρα
-
 Ρωσίδα influencer δέχθηκε ως δώρο αρραβώνα Αston Μartin, τυλιγμένη με τη Βρετανική σημαία και προκάλεσε σάλο – Το βίντεο από το Ντουμπάι που δίχασε τα social media