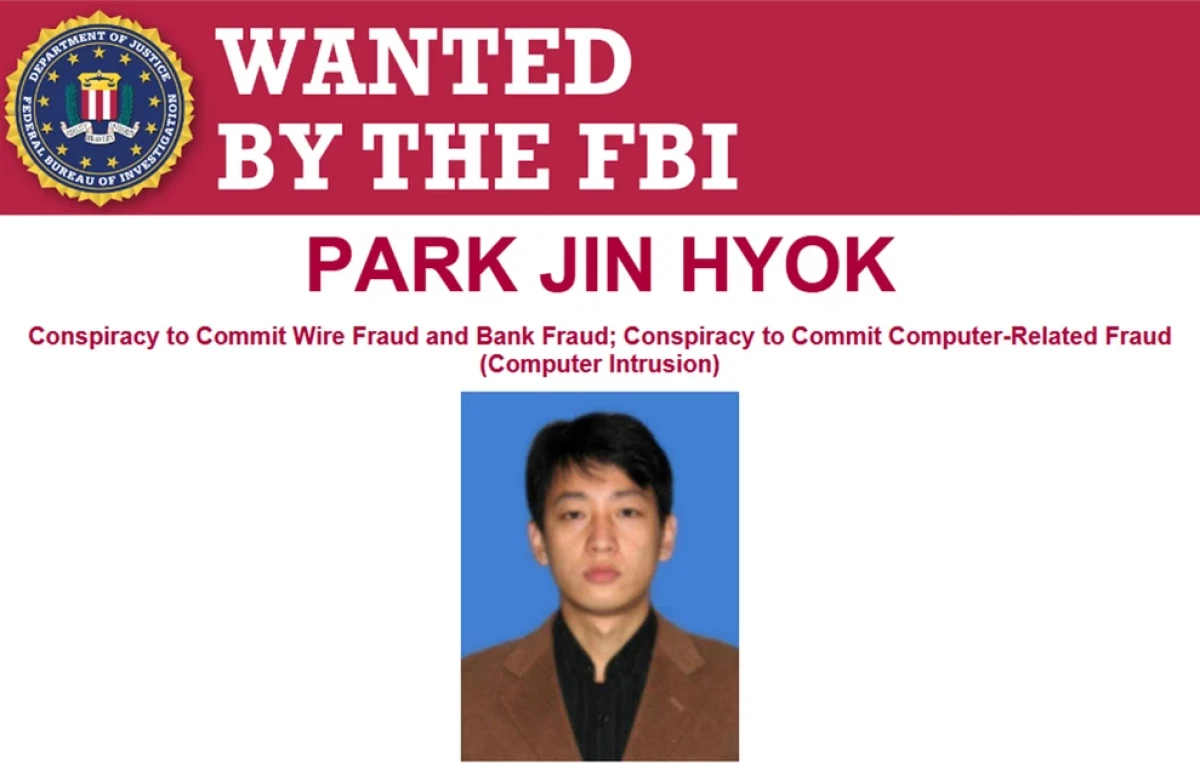
Ένα όνομα που βρίσκεται εδώ και χρόνια στο επίκεντρο των διεθνών ερευνών για το οργανωμένο κυβερνοέγκλημα είναι εκείνο του Βορειοκορεάτη Park Jin Hyok.
Βόρεια Κορέα: Αυτός είναι ο διαβόητος χάκερ που κρύβεται πίσω από τις μεγαλύτερες κυβερνοεπιθέσεις των τελευταίων δεκαετιών
Οι αμερικανικές Αρχές τον συνδέουν με ορισμένες από τις πλέον καταστροφικές κυβερνοεπιθέσεις των τελευταίων δεκαετιών, οι οποίες άφησαν πίσω τους τεράστιες οικονομικές απώλειες, παρέλυσαν επιχειρήσεις, έπληξαν χρηματοπιστωτικά ιδρύματα και έθεσαν σε κίνδυνο κρίσιμες υποδομές σε δεκάδες χώρες.
Το FBI τον καταζητεί για τη συμμετοχή του σε ένα ευρύ δίκτυο οργανωμένων κυβερνοεπιχειρήσεων, ενώ η Ουάσινγκτον τον τοποθετεί στο περιβάλλον της διαβόητης ομάδας χάκερ Lazarus Group, η οποία φέρεται να λειτουργεί για λογαριασμό του καθεστώτος της Βόρειας Κορέας.
Το όνομά του έχει συνδεθεί με επιθέσεις που δεν περιορίστηκαν στην υποκλοπή δεδομένων, αλλά επεκτάθηκαν στην αρπαγή εκατομμυρίων δολαρίων, στη διαρροή ευαίσθητων εταιρικών πληροφοριών και στην προσβολή εκατοντάδων χιλιάδων ηλεκτρονικών υπολογιστών. Πρόκειται για μια υπόθεση που αποτυπώνει το εύρος και τις διαστάσεις του σύγχρονου κυβερνοπολέμου.
Με βάση τα στοιχεία που έχουν δώσει στη δημοσιότητα οι αμερικανικές Αρχές, ο Park Jin Hyok εκτιμάται ότι βρίσκεται στη Βόρεια Κορέα. Για την ηλικία του έχουν καταγραφεί διαφορετικές πιθανές ημερομηνίες γέννησης, ενώ φέρεται να γνωρίζει ξένες γλώσσες, μεταξύ των οποίων αγγλικά και κινεζικά.
Η ψηφιακή επίθεση που συγκλόνισε τη Sony Pictures το 2014
Μία από τις πλέον ηχηρές υποθέσεις με τις οποίες συνδέεται το όνομά του είναι η κυβερνοεπίθεση στη Sony Pictures Entertainment, τον Νοέμβριο του 2014. Μια οργανωμένη ψηφιακή εισβολή που εξελίχθηκε σε πραγματικό εφιάλτη για τον αμερικανικό κινηματογραφικό κολοσσό.
Οι δράστες παραβίασαν τα πληροφοριακά συστήματα της εταιρείας και απέκτησαν πρόσβαση σε τεράστιο όγκο εμπιστευτικών δεδομένων. Στη συνέχεια, το υλικό άρχισε να διαρρέει στο διαδίκτυο, αποκαλύπτοντας εσωτερικά έγγραφα, προσωπικά στοιχεία εργαζομένων, ηλεκτρονική αλληλογραφία κορυφαίων στελεχών, αλλά και περιεχόμενο από κινηματογραφικές παραγωγές που δεν είχαν ακόμη φτάσει στις αίθουσες.
Οι συνέπειες ήταν σοβαρές, τόσο για την καθημερινή λειτουργία της Sony Pictures όσο και για τη διεθνή εικόνα της. Η υπόθεση προκάλεσε τεράστιο θόρυβο και ανέδειξε με τον πιο εμφατικό τρόπο πόσο ευάλωτοι μπορούν να αποδειχθούν ακόμη και οι μεγαλύτεροι επιχειρηματικοί οργανισμοί απέναντι σε μια συντονισμένη κυβερνοεπίθεση.
Οι αμερικανικές Αρχές απέδωσαν την επιχείρηση σε χάκερ που συνδέονται με τη Βόρεια Κορέα, εκτιμώντας ότι είχε άμεση σχέση με την ταινία «The Interview», μια κινηματογραφική παραγωγή που σατίριζε τον ηγέτη της χώρας.
Η ψηφιακή ληστεία των 81 εκατομμυρίων δολαρίων στην Κεντρική Τράπεζα του Μπανγκλαντές
Το 2016, το ενδιαφέρον των χάκερ στράφηκε στον πυρήνα του διεθνούς χρηματοπιστωτικού συστήματος. Στόχος τους έγινε η Κεντρική Τράπεζα του Μπανγκλαντές, από την οποία κατάφεραν να αποσπάσουν περίπου 81 εκατομμύρια δολάρια, εκμεταλλευόμενοι αδυναμίες στα τραπεζικά συστήματα και στις διαδικασίες διεθνών μεταφορών χρημάτων.
Οι δράστες παραβίασαν τα συστήματα της τράπεζας και διοχέτευσαν πλαστές εντολές μεταφοράς κεφαλαίων προς λογαριασμούς στο εξωτερικό. Η επιχείρηση εξελίχθηκε σε μία από τις μεγαλύτερες ψηφιακές τραπεζικές ληστείες που έχουν καταγραφεί διεθνώς, αποδεικνύοντας ότι ακόμη και οργανισμοί με αυξημένα μέτρα ασφαλείας δεν είναι απρόσβλητοι απέναντι σε εξειδικευμένες και καλά οργανωμένες επιθέσεις.
Η υπόθεση ανέδειξε με δραματικό τρόπο τους κινδύνους που κρύβονται πίσω από την ψηφιοποίηση του χρηματοπιστωτικού συστήματος. Παράλληλα, οι αμερικανικές Αρχές την ενέταξαν στις επιχειρήσεις που συνδέουν με τον Park Jin Hyok και το ευρύτερο δίκτυο κυβερνοεγκλήματος στο οποίο φέρεται να συμμετείχε.
WannaCry: Ο ψηφιακός εφιάλτης που εξαπλώθηκε σε 150 χώρες
Το 2017, ο κόσμος βρέθηκε αντιμέτωπος με μία από τις μεγαλύτερες επιδημίες κακόβουλου λογισμικού στην ιστορία του διαδικτύου. Το WannaCry εξαπλώθηκε με αστραπιαία ταχύτητα σε περίπου 150 χώρες, μολύνοντας εκατοντάδες χιλιάδες ηλεκτρονικούς υπολογιστές και προκαλώντας σοβαρές αναταράξεις σε επιχειρήσεις και δημόσιους οργανισμούς.
Βόρεια Κορέα: Αυτός είναι ο διαβόητος χάκερ που κρύβεται πίσω από τις μεγαλύτερες κυβερνοεπιθέσεις των τελευταίων δεκαετιών
Το συγκεκριμένο ransomware κλείδωνε τα αρχεία των χρηστών και απαιτούσε την καταβολή λύτρων προκειμένου να αποκατασταθεί η πρόσβαση σε αυτά. Για οργανισμούς που εξαρτώνταν απόλυτα από τα ψηφιακά τους συστήματα, η επίθεση μετατράπηκε σε πραγματική δοκιμασία, με σοβαρές επιπτώσεις στην καθημερινή λειτουργία τους.
Ιδιαίτερα βαρύ ήταν το πλήγμα στη Βρετανία, όπου το Εθνικό Σύστημα Υγείας (NHS) βρέθηκε αντιμέτωπο με εκτεταμένες δυσλειτουργίες. Νοσοκομεία και υπηρεσίες υγείας επηρεάστηκαν, ενώ προβλήματα καταγράφηκαν και σε μεγάλες βιομηχανικές επιχειρήσεις, ανάμεσά τους και η αυτοκινητοβιομηχανία Renault.
Οι Ηνωμένες Πολιτείες απέδωσαν την επίθεση σε Βορειοκορεάτες χάκερ που συνδέονται με τη Lazarus Group, εντάσσοντας το WannaCry στη σειρά κυβερνοεπιχειρήσεων που αποδίδουν στην Πιονγκγιάνγκ.
Το κυνήγι των κρυπτονομισμάτων και η δράση της Lazarus Group
Στα χρόνια που ακολούθησαν, η δράση της Lazarus Group απέκτησε ακόμη μία ιδιαίτερα επικερδή διάσταση: τον κόσμο των κρυπτονομισμάτων. Διεθνείς υπηρεσίες ασφαλείας έχουν συνδέσει την ομάδα με αλλεπάλληλες επιθέσεις σε πλατφόρμες ψηφιακών περιουσιακών στοιχείων και χρηματοπιστωτικούς οργανισμούς, με βασικό στόχο την παράνομη απόκτηση μεγάλων χρηματικών ποσών.
Τα ψηφιακά περιουσιακά στοιχεία που αποσπώνται μέσω αυτών των επιχειρήσεων μπορούν στη συνέχεια να μετακινηθούν μέσα από περίπλοκα δίκτυα συναλλαγών, καθιστώντας ιδιαίτερα δύσκολη την ιχνηλάτηση της προέλευσής τους.
Η υπόθεση του Park Jin Hyok πήρε νέα διάσταση το 2021, όταν το αμερικανικό υπουργείο Δικαιοσύνης ανακοίνωσε την απαγγελία κατηγοριών σε βάρος τριών Βορειοκορεατών προγραμματιστών, μεταξύ των οποίων και ο ίδιος.
Σύμφωνα με το κατηγορητήριο, οι τρεις άνδρες φέρονται να συμμετείχαν σε ένα εκτεταμένο σχέδιο κυβερνοεπιθέσεων και οικονομικών απατών, με σκοπό την απόσπαση περισσότερων από 1,3 δισεκατομμυρίων δολαρίων σε μετρητά και ψηφιακά περιουσιακά στοιχεία. Ένα σχέδιο που, σύμφωνα με τις αμερικανικές Αρχές, συνδύαζε την τεχνολογική εξειδίκευση με την οικονομική εξαπάτηση και την οργανωμένη ψηφιακή εγκληματικότητα.
Οι κατηγορίες των ΗΠΑ και το άπιαστο πρόσωπο πίσω από τις κυβερνοεπιθέσεις
Για την Ουάσινγκτον, οι συγκεκριμένες επιθέσεις δεν αποτελούν μεμονωμένα περιστατικά κυβερνοεγκλήματος, αλλά εντάσσονται σε ένα ευρύτερο πλέγμα δραστηριοτήτων που συνδέεται με κρατικά υποστηριζόμενες επιχειρήσεις της Βόρειας Κορέας.
Οι αμερικανικές εκτιμήσεις θέλουν τα χρήματα που εξασφαλίζονται μέσω τέτοιων επιχειρήσεων να μπορούν να διοχετεύονται στη χρηματοδότηση κρατικών προγραμμάτων, ακόμη και στρατιωτικών δραστηριοτήτων. Με άλλα λόγια, οι κυβερνοεπιθέσεις δεν αντιμετωπίζονται απλώς ως ψηφιακές απάτες, αλλά ως μέρος μιας ευρύτερης στρατηγικής με οικονομικές και γεωπολιτικές προεκτάσεις.
Ο Park Jin Hyok εξακολουθεί να βρίσκεται στη λίστα των καταζητούμενων του FBI, αντιμέτωπος με κατηγορίες που αφορούν ηλεκτρονική απάτη, τραπεζική απάτη και κυβερνοεγκλήματα.
Η φερόμενη παρουσία του στη Βόρεια Κορέα αποτελεί ένα από τα μεγαλύτερα εμπόδια στην προσπάθεια εντοπισμού και σύλληψής του. Η περιορισμένη δυνατότητα δικαστικής συνεργασίας ανάμεσα στην Ουάσινγκτον και την Πιονγκγιάνγκ καθιστά εξαιρετικά δύσκολη την προοπτική να οδηγηθεί ενώπιον της αμερικανικής Δικαιοσύνης.
Έτσι, το όνομα του Park Jin Hyok εξακολουθεί να βρίσκεται στο επίκεντρο μιας από τις πιο σύνθετες υποθέσεις διεθνούς κυβερνοεγκλήματος, με τις αμερικανικές Αρχές να τον συνδέουν με επιθέσεις που σημάδεψαν την ψηφιακή εποχή και αποκάλυψαν πόσο εύκολα μπορεί μια οργανωμένη ομάδα χάκερ να πλήξει ταυτόχρονα επιχειρήσεις, τράπεζες, κρατικές υπηρεσίες και κρίσιμες υποδομές.
-
 Οι Ρώσοι ανακοίνωσαν ότι κατέλαβαν το κρίσιμης σημασίας Κουπιάνσκ – Εικόνες με δεκάδες Ουκρανούς στρατιώτες να καταθέτουν τα όπλα και να παραδίδονται στις Ρωσικές δυνάμεις – Βγήκαν από υπόγειες σήραγγες με τα χέρια ψηλά μετά την κατάρρευση της επιχείρησης «Veles»
-
 Η κρίση στη Μέση Ανατολή «γονατίζει» τη Ryanair: Στο προσκήνιο πάγωμα μισθών και περικοπές προσωπικού – «Φωτιά» στα αεροπορικά εισιτήρια με αυξήσεις έως 20%
-
 ΜΚΟ «Παιδική Χαρά»: Δεν σταματούσε πουθενά ο Φιρινίδης-Προσπάθησε να «δαγκώσει» ακόμη και τον μπασκετικό Παναθηναϊκό ζητώντας αρχικά 8.000 ευρώ από υψηλόβαθμο στέλεχος της πράσινης ΚΑΕ
-
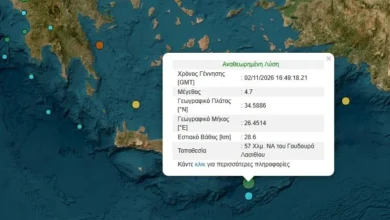 Ταρακουνήθηκε το Λασίθι: Σεισμός 4,7 Ρίχτερ ανοιχτά της Κρήτης- Στα 66 χιλιόμετρα νοτιοανατολικά του Λασιθίου το επίκεντρο
-
 Δήμητρα Κατσαφάδου: Η ιδιοκτήτρια των La Vie en Rose αποκάλυψε το ποσό που έδωσε στην «Παιδική Χαρά»
-
 Κακοκαιρία AGNETA: Στο «κόκκινο» επτά περιοχές –Πού θα χτυπήσουν εντονότερα τα φαινόμενα- Σε επιφυλακή για πλημμύρες και ισχυρές καταιγίδες
-
 MKO «Παιδική Χαρά»: Πώς έφτασε το ελληνικό FBI στα ίχνη του Φιρινίδη-Τα 2 email που ξεσκέπασαν την κομπίνα εκατομμυρίων – Από τα 4,5 εκατομμύρια ευρώ που συγκεντρώθηκαν για άρρωστα παιδιά, οι απατεώνες πρόλαβαν να «σηκώσουν» τα 3,5 εκατομμύρια!
-
 Η Κίνα λέει όχι σε τριμερή με ΗΠΑ και Ρωσία για τον πόλεμο στην Ουκρανία: «Είναι μια ευρωπαϊκή σύγκρουση, δεν έχουμε λόγο να αναμειχθούμε»
-
 Σκηνικό βγαλμένο από ταινία στη Γλυφάδα: Άρπαξε…κλεμμένο αυτοκίνητο έξω από το Αστυνομικό Τμήμα της περιοχής τραυματίζοντας την αστυνομικό στη σκοπιά!
-
 Politico: Με «κομμένη ανάσα» παρακολουθούν τις Αμερικανικές ενδιάμεσες εκλογές οι…Ευρωπαίοι!-Η Ευρώπη φοβάται ότι ο Τραμπ θα «ξεσπάσει» στο ΝΑΤΟ αν χάσουν οι Ρεπουμπλικάνοι
-
 Περήφανος Πόντιος: Μπόμπιρας κάτω των δύο ετών, γόνος ομογενών στη Γερμανία, χορεύει σέρρα και «κλέβει» τις εντυπώσεις (βίντεο)
-
 Βασιλική Μανησιώτη: Ποια είναι η 35χρονη «πρώην σύζυγος» του 37χρονου «εγκεφάλου» της απάτης εκατομμυρίων πίσω από τη ΜΚΟ «Παιδική Χαρά»- Το «εικονικό» διαζύγιο και οι «εταιρείες- φαντάσματα»- Γιατί φέρεται να κινούσε τα νήματα από το παρασκήνιο
-
 Pizza Fan: Τα δεδουλευμένα του Οκτωβρίου πληρώθηκαν όλοι οι εργαζόμενοι- Τι είπε η υπουργός Εργασίας Νίκη Κεραμέως για το μέλλον της εταιρείας.
-
 Συγκλονιστικές μαρτυρίες στη δίκη για το έγκλημα στα Τέμπη: «Άκουγα ανθρώπους να φωνάζουν “δε θέλω να πεθάνω”» – Όσα κατέθεσε η επιβάτιδα του Intercity, Καλλιόπη Καλαϊτζίδου
-
 Απεργία ΚΤΕΛ: «Τραβούν χειρόφρενο», αύριο Τρίτη 3 Νοεμβρίου, οι εργαζόμενοι στα αστικά και υπεραστικά λεωφορεία – Τι διεκδικούν